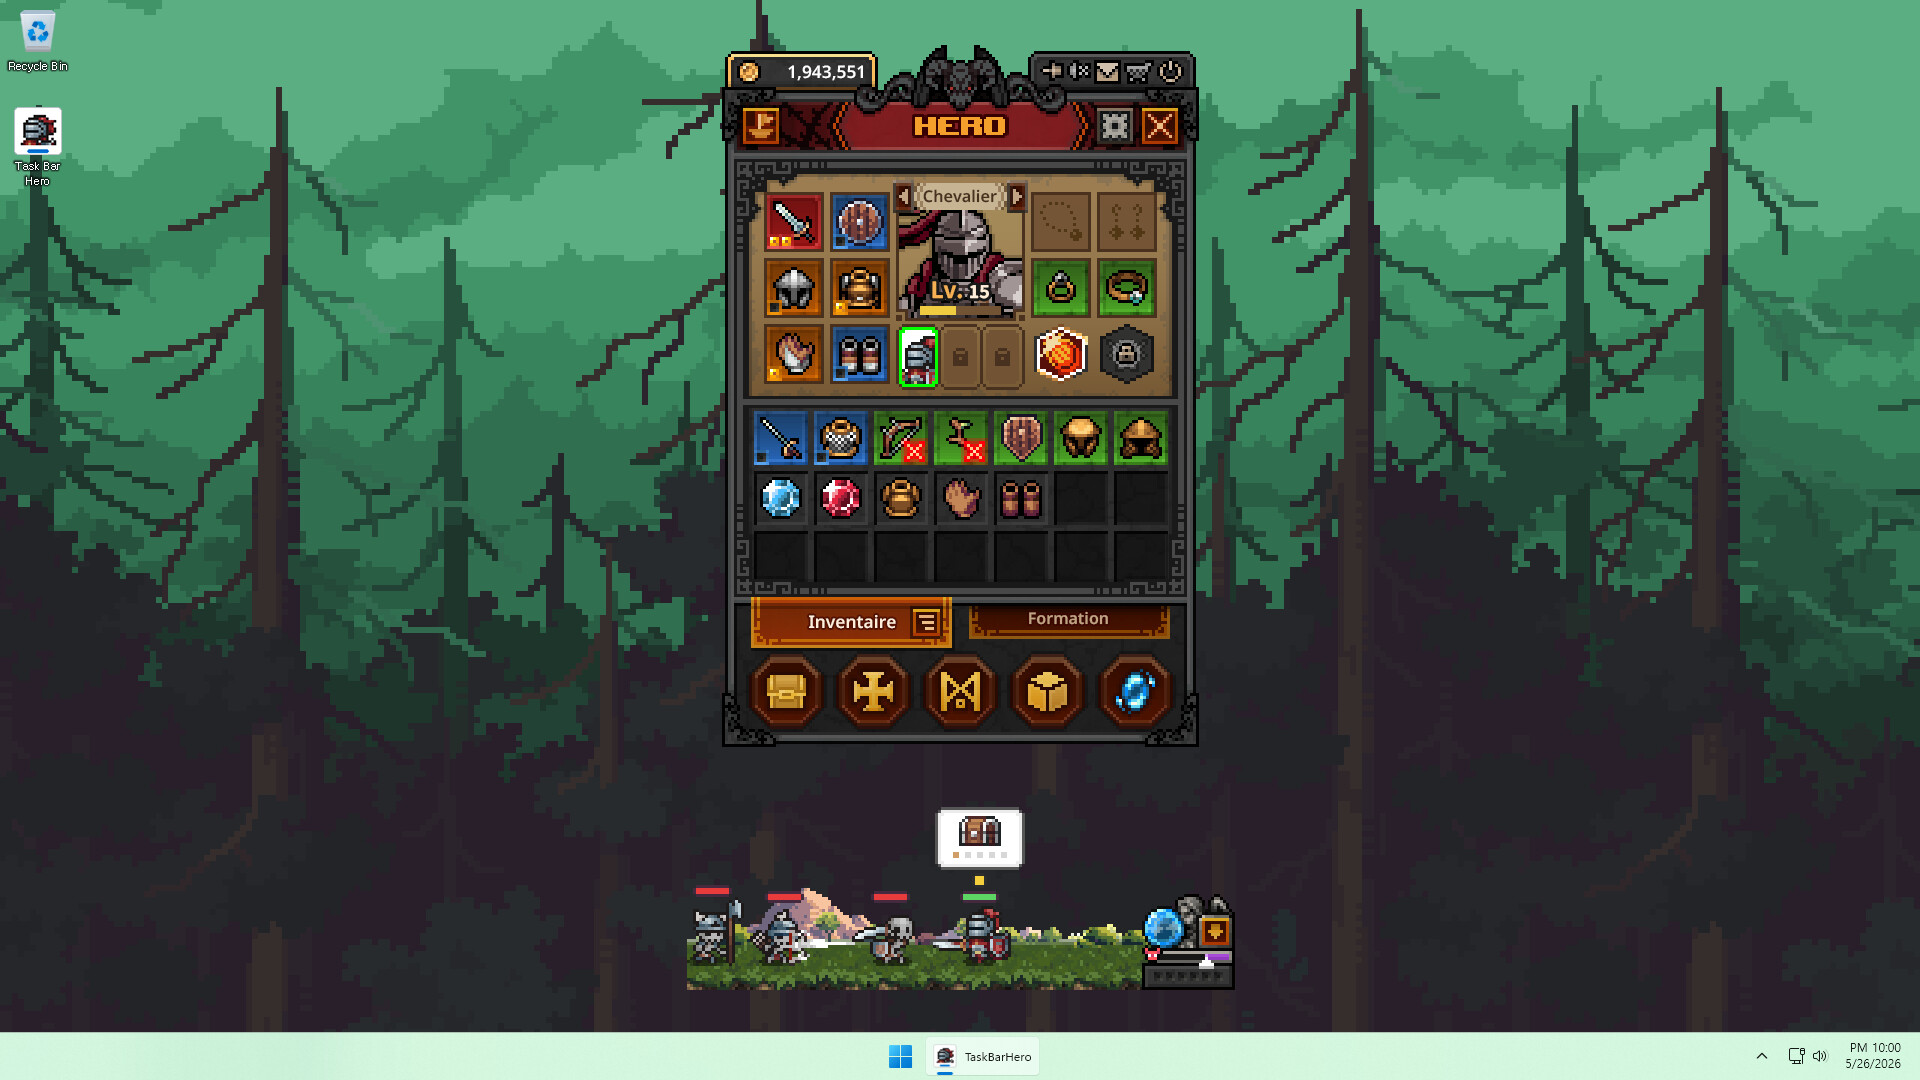
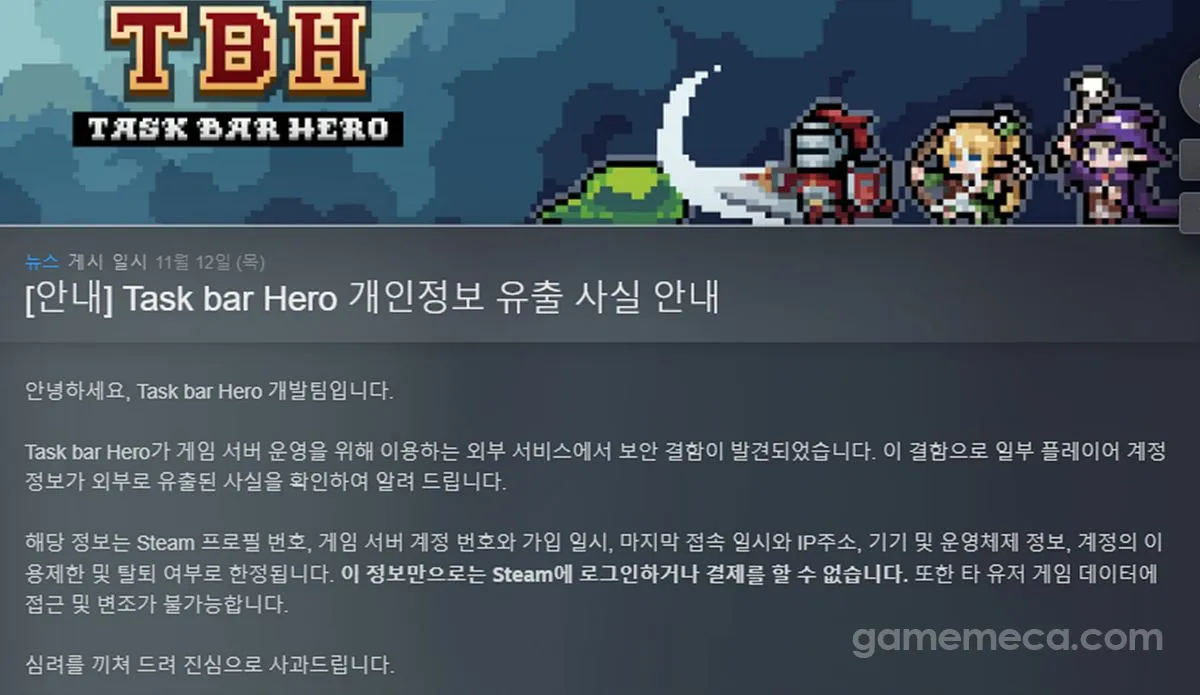
NUGEM STUDIO a annoncé le 12 novembre une fuite de données personnelles concernant les joueurs du jeu , sorti sur Steam en mai. Dans son annonce sur Steam, le studio explique que cette fuite résulte d'une vulnérabilité découverte dans l'outil d'administration du service externe de serveurs utilisé par le jeu.
Un tiers a exploité cette faille pour télécharger des données de joueurs du 17 octobre au 8 novembre. Le prestataire a informé NUGEM STUDIO de l'incident le 9 novembre, et le studio l'a confirmé. Sont concernés les comptes ayant déjà accédé au jeu avant le 9 novembre à 15 h 59, heure coréenne (7 h 59 à Paris).
Des identifiants et des informations sur les appareils divulgués
Les données divulguées comprennent le SteamID64, l'UUID du compte sur le serveur de jeu, la date d'inscription, la dernière connexion et la dernière adresse IP de connexion. Elles incluent également le modèle de carte mère ou le nom de l'ordinateur, le type et la version du système d'exploitation, ainsi que les informations relatives aux restrictions et à la suppression du compte.
Selon les informations connues à ce stade, les mots de passe et les données de paiement ne figurent pas parmi les éléments divulgués. NUGEM STUDIO affirme que les seules informations exposées ne permettent ni de se connecter à Steam, ni d'effectuer un paiement, ni d'accéder aux données de jeu d'autres joueurs ou de les modifier.
La faille corrigée, un risque de phishing évoqué
La vulnérabilité a été corrigée et l'accès du tiers a été bloqué. Le prestataire réexamine et renforce ses droits d'administration et ses paramètres de sécurité. Les développeurs ont aussi réexaminé les droits d'accès aux données des serveurs, vérifié la sécurité de leurs comptes et appliqué des mesures de protection.
À la date de l'annonce officielle, aucun cas de préjudice lié à l'exploitation de cette fuite n'avait été signalé. GameMeca avertit que l'incident pourrait servir de prétexte à des tentatives de usurpant l'identité de l'équipe du jeu. NUGEM STUDIO souligne qu'il ne contacte jamais les joueurs de sa propre initiative par une demande d'ami, une conversation ou une proposition d'échange sur Steam.
GameMeca recommande de ne pas se connecter à Steam ni effectuer d'authentification depuis un lien reçu dans un message, et de ne transmettre à personne ses mots de passe, codes de connexion ou données de paiement. Le média recommande également d'activer l'authentification mobile pour protéger les comptes.
Sources
- [1]GameMeca스팀 방치형게임 태스크바 히어로, 개인정보 유출 발생Publié le