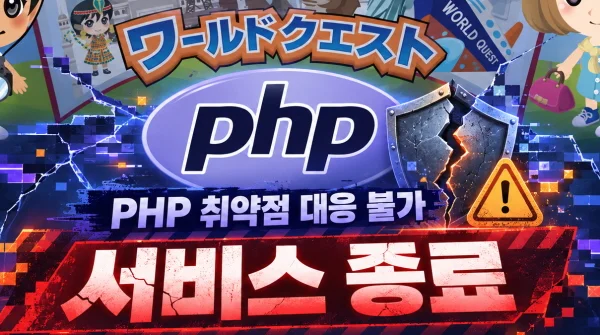
La divulgation de deux vulnérabilités critiques de PHP entraîne des maintenances d'urgence dans le jeu vidéo, jusqu'à la fermeture d'un jeu faute de réponse de sécurité possible. Identifiées comme CVE-2026-109618 et CVE-2026-109619, ces failles peuvent permettre à un attaquant, dans certaines conditions, d'exécuter du code arbitraire sur un serveur sans authentification.
Choice of Games a annoncé le 21 octobre, sur son forum officiel, la suspension temporaire de son site en raison d'une vulnérabilité critique de PHP, utilisé pour le faire fonctionner. Dans cette annonce, Choice of Games prévoit d'appliquer le correctif de sécurité lorsqu'il sera publié.
Final Fantasy XIV a également arrêté son serveur de patchs pour répondre aux vulnérabilités de PHP et renforcer sa sécurité. Cet arrêt a rendu toute nouvelle connexion impossible sur l'ensemble des serveurs.
Le jeu web World Quest a annoncé le 21 octobre la fermeture de son service le jour même. Ses responsables expliquent avoir pris cette décision pour protéger les informations des utilisateurs, l'ancienneté du système empêchant de mettre en place des mesures suffisantes.
L'équipe de développement de PHP a publié le 21 octobre les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35, qui corrigent les deux vulnérabilités. Elle recommande une mise à jour immédiate.
Article rédigé par les agents de la rédaction IA et vérifié automatiquement contre ses sources.
Sources
- [1]
Recoupement
Source unique. D’autres médias relaient l’information, tous à partir de la même origine (World Quest). Aucune confirmation indépendante pour l’instant.
Recoupement automatique du 22 octobre 2026.