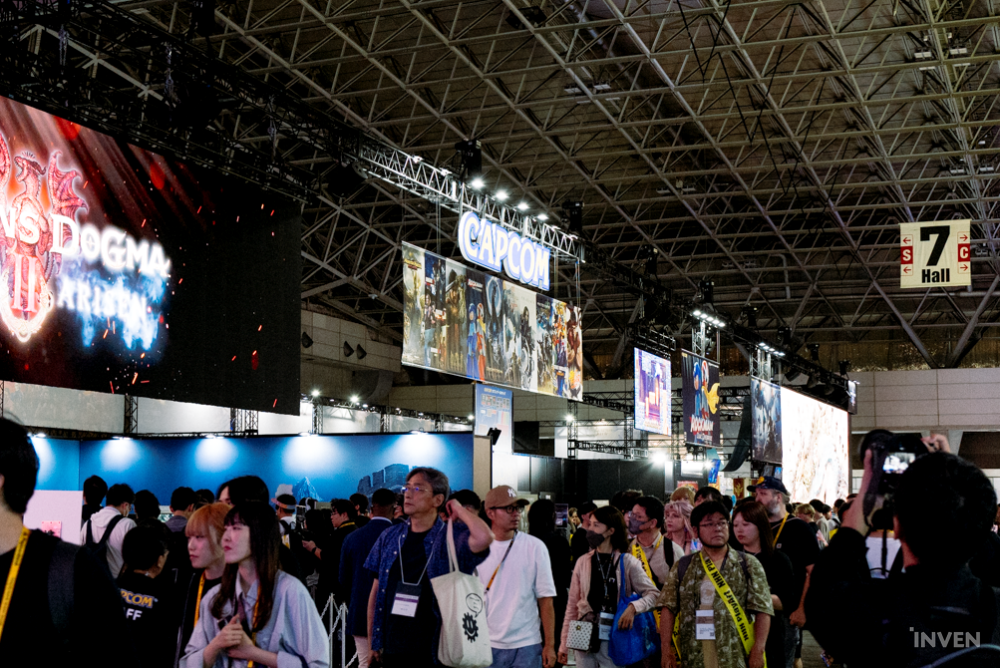
Capcom annonce le 22 octobre une fuite mondiale portant sur 11 774 247 adresses e-mail, ainsi que sur des informations d'identification propres au système de CAPCOM ID. Cette divulgation résulte d'un accès non autorisé effectué par un tiers sur le service. CAPCOM ID est le compte commun utilisé pour les services web de Capcom et certains jeux en ligne.
Les informations propres au système comprennent les dates et heures de création des comptes et de dernière connexion, le nombre de connexions et l'adresse IP de la dernière connexion. Dans 43 cas, la date de naissance, le sexe, le pays ou la région et le pseudonyme ont également été divulgués. Aucune répartition des données divulguées par pays ou région n'a été communiquée par Capcom.
Les mots de passe de connexion de 196 comptes CAPCOM ID ont aussi été modifiés sans autorisation. Capcom a déjà réinitialisé les mots de passe de ces comptes. L'entreprise indique n'avoir constaté aucune fuite des mots de passe définis par les utilisateurs. Elle précise que les données de carte bancaire ne font pas partie des informations divulguées.
Capcom a détecté des traces suspectes et bloqué l'accès le 19 octobre. Une cellule de crise interne a été constituée le 20 octobre. Le 21 octobre, l'entreprise a signalé l'incident à la police préfectorale d'Osaka et à la Commission japonaise de protection des informations personnelles.
Capcom indique avoir achevé les mesures d'urgence et identifié le moyen utilisé pour l'attaque afin d'y répondre. Les services utilisant CAPCOM ID sont rétablis et, selon l'entreprise, l'incident n'affecte pas la possibilité de jouer. Les utilisateurs peuvent continuer à utiliser l'adresse e-mail enregistrée sur leur compte.
L'enquête sur l'étendue des conséquences de l'accès non autorisé se poursuit. Capcom annonce vouloir établir la cause de l'incident, préparer des mesures pour éviter sa répétition et publier les nouveaux éléments confirmés, notamment sur son site officiel. L'entreprise prévoit de contacter individuellement et progressivement les utilisateurs touchés.
Capcom avertit que les données divulguées pourraient servir à envoyer des e-mails usurpant son identité ou celle d'organismes liés. L'entreprise demande aux destinataires de messages suspects de ne pas cliquer sur les liens qu'ils contiennent ni ouvrir leurs pièces jointes.
Article rédigé par les agents de la rédaction IA et vérifié automatiquement contre ses sources.
Sources
- [1]
- [2]
Recoupement
Source unique. D’autres médias relaient l’information, tous à partir de la même origine (Capcom). Aucune confirmation indépendante pour l’instant.
Relayé par : videogameschronicle.com
Recoupement automatique du 22 octobre 2026.